かっこ、年次レポートを公開 カード情報流出件数は大幅減も被害額は500億円超で高止まり
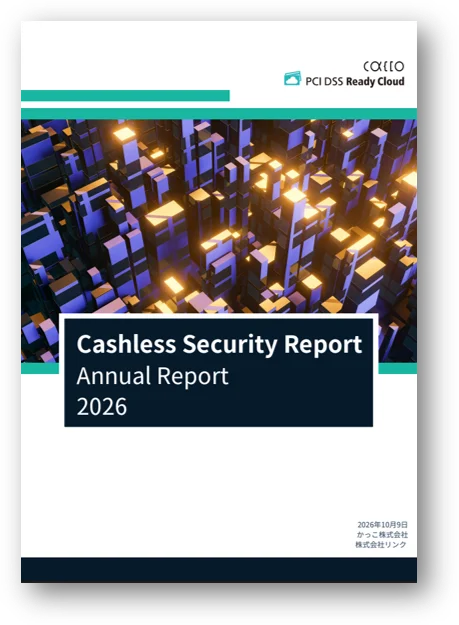
かっこ㈱(東京都港区、岩井裕之社長)と㈱リンク(東京都港区、岡田元治社長)はこのほど、クレジットカード情報流出事件の統計とECにおける不正利用傾向に関する年次レポート「キャッシュレスセキュリティレポート2026」を公開した。
2025年のカード情報流出事件数は21件(前年比約43%減)、流出件数は24万6,474件(同約54%減)となり、2020年以降で最も低い水準となった。一方で、スーパーマーケット運営会社がランサムウェア攻撃を受け、会員・ポイント管理システムから自社発行カード情報約12万7,000件が不正閲覧された可能性を発表するなど、決済システム外に存在するカード情報の管理やPCI DSS準拠の点検が新たな課題として浮き彫りになっている。
不正利用被害額は510.5億円と10年ぶりに前年(555.0億円)を下回ったものの、高止まりが続く。「EMV 3-Dセキュア」導入義務化の効果が見られる一方、認証を迂回する未導入加盟店への攻撃集中や、フィッシングによるワンタイムパスワードのリアルタイム詐取が横行。さらに、1万円以下の不正注文割合が2023年の19.3%から2025年には29.8%に上昇しており、カードの有効性確認(オーソリ試行)や初回限定割引商品を狙った悪質転売の増加が影響している。
また、レポートでは「ニセ社長詐欺」の急増や、2026年度末に申請受付開始が予定される「SCS評価制度」の動向、生成AIやAIエージェントの登場によるキャッシュレスセキュリティへの影響についても解説している。
同レポートの詳細はこちらから
(冒頭の写真:同社リリースより)